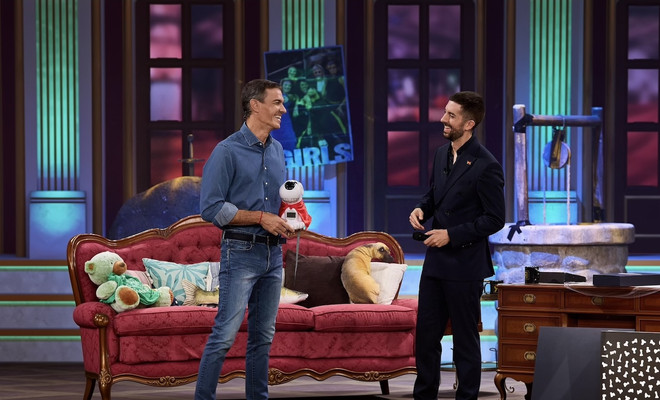
Pedro Sánchez ha sorprendido a todos durante su visita a La Revuelta de David Broncano con un consejo de ciberseguridad que cualquiera puede poner en práctica: apagar el teléfono móvil durante cinco minutos al día.

Navegar por adslzone.net con publicidad personalizada, seguimiento y cookies de forma gratuita.
Para ello, nosotros y nuestros socios necesitamos tu consentimiento para el tratamiento de datos personales para los siguientes fines:
Las cookies, los identificadores de dispositivos o los identificadores online de similares características (p. ej., los identificadores basados en inicio de sesión, los identificadores asignados aleatoriamente, los identificadores basados en la red), junto con otra información (p. ej., la información y el tipo del navegador, el idioma, el tamaño de la pantalla, las tecnologías compatibles, etc.), pueden almacenarse o leerse en tu dispositivo a fin de reconocerlo siempre que se conecte a una aplicación o a una página web para una o varias de los finalidades que se recogen en el presente texto.
La mayoría de las finalidades que se explican en este texto dependen del almacenamiento o del acceso a la información de tu dispositivo cuando utilizas una aplicación o visitas una página web. Por ejemplo, es posible que un proveedor o un editor/medio de comunicación necesiten almacenar una cookie en tu dispositivo la primera vez que visite una página web a fin de poder reconocer tu dispositivo las próximas veces que vuelva a visitarla (accediendo a esta cookie cada vez que lo haga).
La publicidad y el contenido pueden personalizarse basándose en tu perfil. Tu actividad en este servicio puede utilizarse para crear o mejorar un perfil sobre tu persona para recibir publicidad o contenido personalizados. El rendimiento de la publicidad y del contenido puede medirse. Los informes pueden generarse en función de tu actividad y la de otros usuarios. Tu actividad en este servicio puede ayudar a desarrollar y mejorar productos y servicios.
La publicidad que se presenta en este servicio puede basarse en datos limitados, tales como la página web o la aplicación que esté utilizando, tu ubicación no precisa, el tipo de dispositivo o el contenido con el que está interactuando (o con el que ha interactuado) (por ejemplo, para limitar el número de veces que se presenta un anuncio concreto).
La información sobre tu actividad en este servicio (por ejemplo, los formularios que rellenes, el contenido que estás consumiendo) puede almacenarse y combinarse con otra información que se tenga sobre tu persona o sobre usuarios similares(por ejemplo, información sobre tu actividad previa en este servicio y en otras páginas web o aplicaciones). Posteriormente, esto se utilizará para crear o mejorar un perfil sobre tu persona (que podría incluir posibles intereses y aspectos personales). Tu perfil puede utilizarse (también en un momento posterior) para mostrarte publicidad que pueda parecerte más relevante en función de tus posibles intereses, ya sea por parte nuestra o de terceros.
El contenido que se te presenta en este servicio puede basarse en un perfilde personalización de contenido que se haya realizado previamente sobre tu persona, lo que puede reflejar tu actividad en este u otros servicios (por ejemplo, los formularios con los que interactúas o el contenido que visualizas), tus posibles intereses y aspectos personales. Un ejemplo de lo anterior sería la adaptación del orden en el que se te presenta el contenido, para que así te resulte más sencillo encontrar el contenido (no publicitario) que coincida con tus intereses.
La información sobre qué publicidad se te presenta y sobre la forma en que interactúas con ella puede utilizarse para determinar lo bien que ha funcionado un anuncio en tu caso o en el de otros usuarios y si se han alcanzado los objetivos publicitarios. Por ejemplo, si has visualizado un anuncio, si has hecho clic sobre el mismo, si eso te ha llevado posteriormente a comprar un producto o a visitar una página web, etc. Esto resulta muy útil para comprender la relevancia de las campañas publicitarias.
La información sobre qué contenido se te presenta y sobre la forma en que interactúas con él puede utilizarse para determinar, por ejemplo, si el contenido (no publicitario) ha llegado a su público previsto y ha coincidido con sus intereses. Por ejemplo, si hasleído un artículo, si has visualizado un vídeo, si has escuchado un “pódcast” o si has consultado la descripción de un producto, cuánto tiempo has pasado en esos servicios y en las páginas web que has visitado, etc. Esto resulta muy útil para comprender la relevancia del contenido (no publicitario) que se te muestra.
Se pueden generar informes basados en la combinación de conjuntos de datos (como perfiles de usuario, estadísticas, estudios de mercado, datos analíticos) respecto a tus interacciones y las de otros usuarios con el contenido publicitario (o no publicitario) para identificar las características comunes (por ejemplo, para determinar qué público objetivo es más receptivo a una campaña publicitaria o a ciertos contenidos).
La información sobre tu actividad en este servicio, como tu interacción con los anuncios o con el contenido, puede resultar muy útil para mejorar productos y servicios, así como para crear otros nuevos en base a las interacciones de los usuarios, el tipo de audiencia, etc. Esta finalidad específica no incluye el desarrollo ni la mejora de los perfiles de usuario y de identificadores.
El contenido que se presenta en este servicio puede basarse en datos limitados, como por ejemplo la página web o la aplicación que esté utilizando, tu ubicación no precisa, el tipo de dispositivo o el contenido con el que estás interactuando (o con el que has interactuado) (por ejemplo, para limitar el número de veces que se te presenta un vídeo o un artículo en concreto).
Se puede utilizar la localización geográfica precisa y la información sobre las características del dispositivo
Al contar con tu aprobación, tu ubicación exacta (dentro de un radio inferior a 500 metros) podrá utilizarse para apoyar las finalidades que se explican en este documento.
Con tu aceptación, se pueden solicitar y utilizar ciertas características específicas de tu dispositivo para distinguirlo de otros (por ejemplo, las fuentes o complementos instalados y la resolución de su pantalla) en apoyo de las finalidades que se explican en este documento.
Por solo 1.67 al mes, disfruta de una navegación sin interrupciones por toda la red del Grupo ADSLZone: adslzone.net, movilzona.es, testdevelocidad.es, lamanzanamordida.net, hardzone.es, softzone.es, redeszone.net, topesdegama.com y más. Al unirte a nuestra comunidad, no solo estarás apoyando nuestro trabajo, sino que también te beneficiarás de una experiencia online sin publicidad ni cookies de seguimiento.
Pedro Sánchez ha sorprendido a todos durante su visita a La Revuelta de David Broncano con un consejo de ciberseguridad que cualquiera puede poner en práctica: apagar el teléfono móvil durante cinco minutos al día.
Microsoft ha confirmado que su cuenta oficial en X sufrió un acceso no autorizado después de que en la tarde noche de ayer, jueves, aparecieran en ella publicaciones que la compañía no había realizado. El incidente no se quedó en un intento de suplantación, ya que los atacantes llegaron a utilizar el perfil oficial de Microsoft, con más de 13 millones de seguidores, para difundir contenido relacionado con una criptomoneda vinculada falsamente a la compañía.
Un conocido grupo de ransomware asegura haber conseguido acceder a los sistemas de un importante hospital español. Se trata del Hospital de la Santa Creu i Sant Pau de Barcelona, una de las instituciones sanitarias más reconocibles de Cataluña. Por ahora, sin embargo, a pesar de lo que afirma el grupo de ciberdelincuentes, no hay constancia pública ni confirmada oficialmente de que el hospital haya sido afectado o se hayan robado datos de pacientes.
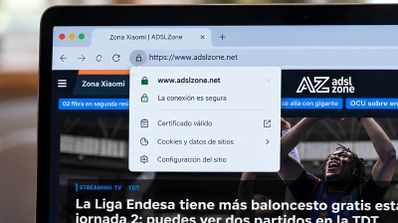
Los propietarios de páginas web tendrán una nueva alternativa para conseguir certificados HTTPS sin pagar ni un duro. Cloudflare ha anunciado que quiere convertirse en una autoridad de certificación pública, con emisión y renovación automatizadas. El proyecto todavía está en proceso de aprobación, pero es una declaración de intenciones muy potente.
Investigadores de la Universidad Técnica de Graz han demostrado que una app sin permisos especiales puede observar actividad de los archivos de WhatsApp en Android. El ataque requiere una aplicación maliciosa instalada y ejecutándose en el mismo móvil: permite detectar movimientos asociados al envío, la recepción y el borrado, pero no leer las conversaciones ni ver el contenido de las fotos.
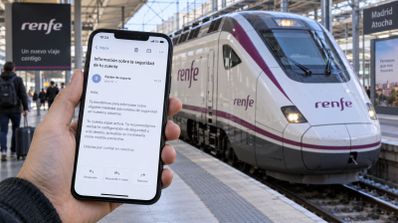
Renfe investiga un ciberataque que pudo permitir el acceso a nombres y direcciones de correo electrónico de algunos usuarios. Según la compañía, el problema estaría en servidores de Adif previamente comprometidos y conectados con sus sistemas. Todavía se está determinando el alcance de la intrusión.
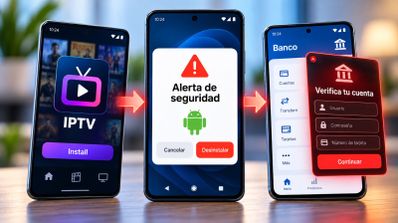
Si has descargado TVTap desde una página que no sea Google Play mucho cuidado. Posiblemente has instalado una aplicación para ver IPTV que esconde un nuevo troyano bancario para Android que ya está apuntando a usuarios de España.

La mayoría de usuarios utilizamos el móvil a diario para chatear, realizar llamadas, escribir notas de asuntos confidenciales e incluso para comprar online y hacer gestiones bancarias. Por ese motivo, es importante que mantengamos el smartphone seguro frente a ciberataques. Si quieres reducir la exposición de tu móvil, hay dos conexiones que conviene desactivar cuando no vayas a utilizarlas fuera de casa: el WiFi y el Bluetooth.
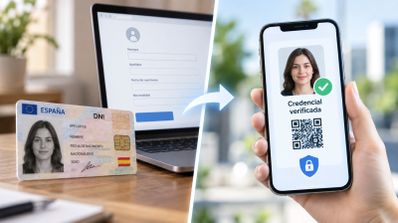
Durante años, contratar algo por Internet ha sido algo realmente sencillo. Bastaba con dar tu nombre, DNI, dirección y fecha de nacimiento y, en algunos casos, adjuntar una fotografía del DNI por ambas caras. El problema es que buena parte de esos datos ya no pueden tratarse como secretos, ya que, como usuarios, nos hemos visto envueltos en decenas de brechas de seguridad.
No está siendo una buena semana para algunas de las grandes empresas que operan en nuestro país. Durante el día de ayer, te contábamos que un grupo de ciberdelincuentes se había hecho con los datos de los clientes de Carrefour Pass y, pocos días antes, ocurría lo mismo con Revolut. Ahora, ha sido el turno de Naturgy.
El ataque que afectó a TuLotero durante el verano vuelve a ser el protagonista, y esta vez lo es por un motivo todavía más delicado, si cabe. Un actor de amenazas identificado como mor3nako asegura haber conseguido nuevos datos procedentes del ataque y afirma estar ofreciendo una base de datos de usuarios a la venta. Entre la información que dice tener hay imágenes de documentos de identidad y selfies utilizados para verificar la identidad de los clientes.
Si eres de los que actualizó Google Chrome la semana pasada y pensó que podía olvidarse durante un tiempo, más vale que tomes nota de esto. Google lanzó Chrome 153 de forma estable el 8 de septiembre y apenas siete días después, el 15 de septiembre, ha publicado otra versión que corrige 42 vulnerabilidades de seguridad. Tres de ellas están clasificadas por Chromium con su nivel máximo de gravedad, es decir, crítico.
Algo tan básico como copiar una celda y pegarla en otra está fallando para algunos usuarios de Excel después de las actualizaciones publicadas esta semana. Las primeras quejas empezaron el pasado miércoles 9 de septiembre en Microsoft Q&A e incluso los usuarios ya han sacado conjeturas sobre el parche exacto que está causando los problemas.
Si mañana se descubre que un atacante está aprovechando un agujero de seguridad en tu router, cámara conectada o cualquier otro producto digital, se activará una cuenta atrás para el fabricante. Desde mañana 11 de septiembre, este tendrá 24 horas desde que tenga conocimiento para enviar una primera notificación a las autoridades europeas.
Una base de datos con más de 220 millones de registros de pasajeros y miembros de tripulación ha quedado expuesta en internet por varios errores de configuración. La información incluye algunos de los datos más sensibles asociados a un viaje, como son los nombres, fechas de nacimiento, nacionalidades, números de pasaporte y detalles de los vuelos.
Un nuevo aviso de ciberseguridad pone el foco sobre uno de los conjuntos de datos más sensibles relacionados con los suministros energéticos en España. Un grupo de hackers habría obtenido más de 40 millones de registros vinculados a puntos de suministro de electricidad y gas, con información que podría incluir direcciones, códigos CUPS, datos del contrato, contadores y cifras de consumo.
Hay un error de seguridad que millones de personas siguen cometiendo por comodidad: utilizar la misma contraseña para varias cuentas. Puede parecer una forma sencilla de recordar las claves de acceso sin necesidad de recurrir a un gestor de contraseñas, pero también puede convertir una pequeña filtración en un problema mucho mayor.

Una filtración de datos acaba de poner en alerta al FBI por una razón especialmente preocupante: ciberdelincuentes aseguran tener acceso a más de 153 millones de copias digitales de permisos de conducir de ciudadanos de Estados Unidos y Canadá. No se trata únicamente de nombres o direcciones de correo electrónico, dado que lo que se estaría comercializando son imágenes de documentos oficiales utilizados habitualmente para verificar la identidad de una persona.

La Universitat de Barcelona (UB) está investigando un ciberataque detectado recientemente en varios de sus sistemas. La institución ha tenido que activar sus protocolos de seguridad, renovar credenciales de acceso e interrumpir temporalmente algunos servicios y páginas web mientras analiza qué ha ocurrido y, sobre todo, si alguna información ha podido quedar expuesta.

Que haya una cámara de seguridad en tu lugar de trabajo no significa que la empresa puede grabar tus conversaciones o escuchar lo que estás diciendo. Una nueva resolución de la Agencia Española de Protección de Datos pone un ejemplo especialmente claro.

Durante mucho tiempo tuvimos una alternativa a las Smart TV para huir de publicidad o de un sistema operativo que espiara nuestros hábitos: comprar un monitor en lugar de una tele. Sin embargo, esa frontera empieza a difuminarse.

Google Play, al contrario de lo que mucha gente pueda pensar, no solo sirve para descargar aplicaciones. En Android, la tienda de Google y sus servicios asociados también desempeñan un papel importante a la hora de verificar aplicaciones, distribuir actualizaciones y mantener activas determinadas capas de seguridad.

Un grupo de ciberdelincuentes asegura haber conseguido acceso a los sistemas del Ayuntamiento de Velilla de San Antonio, en la Comunidad de Madrid, y haber extraído 77,6 GB de información. Entre los datos que, según los atacantes, formarían parte del supuesto robo aparecen documentos administrativos, información del personal municipal y, especialmente, datos personales y copias de documentos nacionales de identidad (DNI).

No todos los clientes de Steam se han visto afectados por este ciberataque. Más bien, la compañía ha confirmado que esta filtración es justamente para los usuarios que han comprado hardware. Esto se debe a que el ataque lo ha sufrido la empresa que se encarga de los envíos de hardware de Steam a los compradores en Europa, es decir, CEVA Logistics.

Los ciberataques contra bases de datos corporativas e infraestructuras en la nube se han convertido en una constante en el mundo digital en el que vivimos. Cada año, miles de millones de registros de usuarios, que incluyen direcciones de correo electrónico, números de teléfono y claves de acceso cifradas, terminan expuestos o comercializados en foros clandestinos de la dark web.

Una reserva real, el nombre correcto del hotel y las fechas exactas de las vacaciones. Esos son los datos que están utilizando los ciberdelincuentes para enviar mensajes por WhatsApp suplantando a los hoteles. En ellos, piden a los huéspedes confirmar su estancia mediante un enlace. Evidentemente, se nos abrirá una web falsa utilizada para robar información personal y bancaria.

Un supuesto ataque informático contra una de las instituciones más sensibles del Estado español ha comenzado a circular en redes sociales, concretamente en X, lo que antes era Twitter. GordonFreeman, según se identifica, el actor asegura haber vulnerado los sistemas del Ministerio de Asuntos Exteriores, Unión Europea y Cooperación y haber extraído casi 2 millones de registros de una de sus bases de datos.

Perder el acceso a una cuenta de Google puede convertirse rápidamente en un problema. Entre correos electrónicos, fotografías, documentos y otros datos personales, recuperar el control cuando no tenemos a mano nuestro móvil u ordenador habitual no siempre es sencillo.

Telegram ha sufrido un fallo muy poco habitual: no se ha caído la app, sino su dominio corto más importante. El dominio t.me, usado para compartir canales, grupos, perfiles, bots y publicaciones, aparece marcado con el estado serverHold en los registros WHOIS. Eso lo aplica el propio registrador del dominio y deja al dominio sin activación en DNS, por lo que los enlaces dejan de funcionar a nivel mundial. De momento, no hay explicación pública oficial de Telegram ni del registro .me.

LaLiga ha terminado hace ya varias semanas, pero los bloqueos siguen siendo una polémica capaz de traspasar cualquier frontera. La última entidad en pronunciarse ha sido Google, que se ha mostrado completamente en contra de esta práctica, cuyos resultados son inexistentes.

La urgencia por encontrar una nueva oportunidad profesional o el deseo de unirse a compañías de primer nivel, en muchas ocasiones, lleva a las personas a tomar riesgos que pueden salirles realmente caros. Y eso es precisamente lo que venimos viendo en las últimas semanas, con una campaña que ataca el factor psicológico de las personas, suplantando la identidad.

Un joven de 19 años acusado de pertenecer al grupo de ciberdelincuencia Scattered Spider ha sido detenido en Finlandia y extraditado a Estados Unidos tras una investigación en la que Microsoft compartió información con el FBI. Uno de los elementos utilizados para seguir su rastro fue un identificador asociado a Windows, el Global Device Identifier o GDID. Curiosamente, el popular hacker especializado en intrusiones corporativas acabó dejando huella por usar Windows.

No es la primera vez en este año que Google se encarga de liderar el cierre de una red proxy residencial que usaba millones de dispositivos. A finales del mes de enero, ya se desarticuló la red que era conocida como IPIDEA. Ahora, la compañía tecnológica confirma que se ha desmantelado otra red proxy maliciosa que afectaba a 2 millones de dispositivos repartidos por todo el mundo.

La compañía todavía se encuentra analizando el origen del ataque y comprobando la afectación del mismo, aunque descarta por completo que haya afectado a los servicios que ofrece o al resto de empresas que forman parte del grupo. Te contamos todos los detalles que sabemos hasta ahora.

La seguridad de las grandes bases de datos de las multinacionales de la distribución vuelve a estar en el punto de mira de los expertos en ciberseguridad en España. Ninguna gran superficie es inmune a las bandas de ciberdelincuentes, y el ransomware y robo de datos está a la orden del día.

Temu verifica a sus vendedores mediante un proceso que incluye validación de documentos oficiales, controles antifraude, inspecciones físicas de productos, compras misteriosas, pruebas en laboratorios independientes y auditorías externas. Además, aplica sanciones progresivas frente a infracciones y ofrece protecciones al comprador, como devoluciones de hasta 90 días desde la compra y reembolsos si el pedido no llega, llega dañado o no coincide con lo anunciado.

Las plataformas que gestionan el día a día de nuestra movilidad o seguros acumulan una ingente cantidad de información sensible que resulta sumamente atractiva para los delincuentes informáticos. El último en protagonizar uno de estos incidentes ha sido la conocida aplicación de servicios MutuaMás.

Los centros de datos de la Policía Nacional requieren de la tecnología más avanzada y de los principales expertos del sector para que la información y los sistemas que almacenan estén completamente protegidos de ciberataques y cualquier intromisión no autorizada. Ahora, Telefónica asumirá esta responsabilidad y pondrá todo su expertise al servicio de las Fuerzas y Cuerpos de Seguridad del Estado.

Poder llevar el Documento Nacional de Identidad en el bolsillo sin necesidad de cargar con el soporte plástico tradicional es ya una realidad gracias a las nuevas aplicaciones del Gobierno. Sin embargo, esto lleva consigo un riesgo y es que estamos expuestos a todo si perdemos o nos roban nuestro dispositivo.

El sector financiero y las plataformas de pago en España acaban de sufrir un duro revés. Se han encendido todas las alarmas por la alerta de una gran brecha de seguridad que amenaza con revelar los datos y la documentación confidencial de millones de ciudadanos que confiaron en este neobanco.

Los millones de usuarios que utilizan Google Chrome en todo el mundo vuelven a ver comprometida su seguridad. El gigante tecnológico de Mountain View se ha visto obligado a lanzar una actualización de emergencia tras detectar una vulnerabilidad crítica de tipo día cero, que los ciberdelincuentes ya están explotando activamente.

Como todos los años, ya tenemos aquí la campaña de fraudes que suplanta a la Agencia Tributaria durante la Renta. Lo preocupante de este año es que el engaño está bastante bien conseguido y a buen seguro que causará estragos entre muchos ciudadanos. El SMS avisa de una supuesta comunicación dirigida al contribuyente e incluye un enlace corto. Al pincharlo, accedemos a una página idéntica a la de Hacienda que pide una verificación de identidad para acceder a una supuesta consulta o tramitación del expediente.

El Gobierno ha retrasado hasta el 15 de septiembre de 2026 una de las medidas clave contra las estafas por mensajes de texto: el bloqueo de SMS, MMS y RCS que usen alias no inscritos habilitado por la CNMC. Esto debería haber estado activo desde el 7 de junio, pero ya se intuía que no iba a ser así. Ahora el BOE lo hace oficial y publica una modificación de la Orden TDF/149/2025 para ampliar el plazo por la complejidad técnica y operativa del proceso de carga masiva de alias.

Google ha publicado el boletín de seguridad de junio de 2026 para Android con correcciones para 124 vulnerabilidades. Lo más destacado es que tenemos una de día cero que ya está siendo aprovechada en ataques reales dirigidos contra los usuarios de estos teléfonos móviles. La vulnerabilidad, identificada como CVE-2025-48595, afecta al Framework de Android y puede permitir a un atacante local ejecutar código y escalar privilegios en móviles Android sin parchear.

De confirmarse dicha acción, datos como los nombres y apellidos de los clientes, los números de cuenta bancaria o las direcciones de los mismos habrían quedado expuestos. La compañía todavía no ha hecho ninguna declaración al respecto, ni ha confirmado haber sufrido ninguna brecha de seguridad.

El próximo 3 de junio expira el plazo concedido por la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EEUU (CISA) para que la compañía tecnológica acabe con dos vulnerabilidades zero day que siguen sin solucionarse, pese a que se sabe que están siendo explotadas por bandas cibercriminales.